お名前.comデスクトップクラウドの不正アクセスがヤバすぎる件
2026年10月22日の朝、FX(外国のお金を売り買いする取引)の自動売買をしている人たちから、「寝ているあいだに口座のお金が消えていた」という声が相次ぎました。
被害額は55万円、68万円、582万円、600万円と人によってさまざまで、どれも他人に勝手に入れられた取引で失ったお金です。
被害を訴える人の多くが使っていたのが、GMOインターネットの「お名前.com デスクトップクラウド」と、FX会社の外為ファイネストでした。
22日の夕方には、GMOも、サーバーに保存されていた取引口座のログイン情報が取られ、不正に使われた可能性があると発表しています。
しかも被害者が公開した取引履歴には、GMOがサーバーを止めて17時間以上たった夜に、1回で1億円規模の通貨を動かす売り買いが1〜2秒おきに入っていた跡が残っていました。
拡散希望
まだ調査段階で仮説ですがわたしも同様にお名前のハッキングで口座番号情報が盗まれてパスワード総当たりで解読されて数百万の被害を受けたと思われます
わかってること
・フィンランドのIPからの不正アクセス
・DEMOFASTLOSSっていう損失をわざと出すEAで不正に取引… https://t.co/UQejdU9ueZ pic.twitter.com/lPHhw9BQdA— いちか🌿☀️🦋 (@ichikaFX) 2026年10月22日
ポジションは全部閉じていたのに、勝手に取引されていたという人もいます。
自分は何も間違えていないのに、なぜお金だけが消えるのか、そしてこのお金は戻ってくるのか。
いま被害に遭った人がいちばん知りたいのは、この2つですよね。
この記事では、何が起きたのか、補償はどうなりそうか、今日のうちに何をしておけばいいのかを、順番に見ていきます。
お名前.comのVPSと外為ファイネストで起きたこと
- お名前.com デスクトップクラウド=GMOインターネットが貸し出す、FXの自動売買用のVPS(ネットの向こうで24時間動き続けるパソコンのようなサーバー)
- 外為ファイネスト=MT4・MT5という取引ソフトでFXができる、日本のFX会社
- EA=MT4・MT5の上で、決めたルールどおりに自動で売り買いするプログラム
- 通貨ペア=ドルと円(ドル円)のように、売り買いする2つの通貨の組み合わせ
- ポジション=売り買いしたまま、まだ決着していない取引(それを閉じて損益を確定させるのが決済)
自動売買をする人は、自宅のパソコンを24時間つけっぱなしにしなくて済むように、こうしたサーバーを借りてMT4やMT5を動かしています。
サーバーの中のMT4には、FX口座のIDとパスワードを入れたまま、ずっとログインした状態にしておくのが普通です。
GMOが発表したこと
GMOインターネットの発表によると、2026年10月20日、一部の利用者のサーバーに、第三者が不正なプログラムを仕込んでいたことが分かりました。
GMOは被害が広がるのを防ぐため、10月21日の午前4時から全プランのサーバーを順番に止めていて、再開の時期はまだ決まっていません。
- 影響の可能性があるサーバー=2万6739件
- サーバーの中に保存していた情報=見られた可能性がある
サーバーが止まればEAも止まるので、持っていたポジションは自分の手で決済するしかなくなりました。
お名前ドットコム・VPSでEA回したのに、
勝手にアクセス不可にして、EAを止めたらしい。と朝4:01でメールが来た。
のでポジションは、EAで決済されないから、自分で決済してね。
と言う流れです💦 pic.twitter.com/2DZgKI4G5z— ごま (@goma5963go) 2026年10月21日
外為ファイネストの口座で起きたこと
同じ10月21日、外為ファイネストも「不正ログインおよび不正取引に関するお知らせとパスワード変更のお願い」を出しました。
そこには、一部のお客さんの口座に、他社のサービスなどから漏れた可能性のあるIDとパスワードで第三者がログインし、取引まで行っていたと書かれています。
外為ファイネストのお知らせにお名前.comの名前は出てきませんが、55万円を失った被害者の1人は、自分の口座で起きたことを次のように説明しています。
- お名前.comでEAを運用していた
- そのサーバーに不正アクセスされて、MT4に入れていた外為ファイネストのログイン情報を抜かれた
- 第三者が、損を出すEAを置いて動かした
口座番号を盗まれ、パスワードを総当たり(考えられる組み合わせを片っ端から試すやり方)で解かれたのではないかと見る被害者もいて、どこからどう入られたのかは、まだはっきりしていません。
外為ファイネストは、不正が確認された口座や疑われる口座の取引を制限していて、同じ日に新規の口座開設もすべて止めました。
10月22日の正午からは、公式サイトのチャットボットも一時停止しています。
被害者からは、「訳の分からん通貨ペアばかりで」取引されていた、「2分でやられてます」という声も出ています。
外為ファイネストの口座のほかにも、同じサーバーで海外のFX会社の口座を動かしていて、見慣れない通貨(エキゾチック通貨)を売り買いされ、約68万円を失ったという人がいます。
【注意喚起】
お名前.comデスクトップクラウドの不正アクセス、自分もやられた。
お名前ドットコムのVPS上でMT4を動かしていた海外FX口座に第三者がログイン、訳の分からんエキゾチック通貨を立て続けに売買、約68万円の損失。
こんなマイナー通貨、俺は取引しないっつーの。… pic.twitter.com/JQMpAJ857q— ゆゆん@無垢な投資家 (@yuukadaisuki65) 2026年10月22日
外為ファイネストのほかに、海外のFX会社ThreeTraderでも不正アクセスがあったという報告が出ています(同じサーバーを通った被害かどうかは分かっていません)。
取引履歴に残っていた14秒
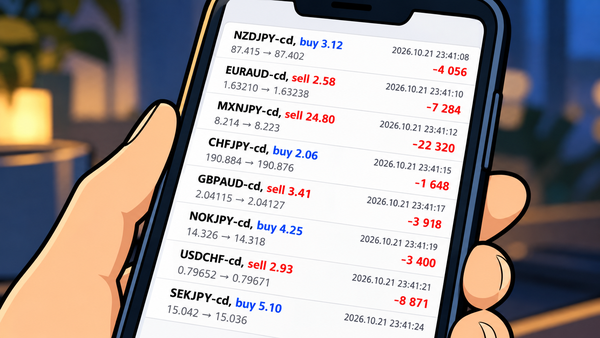
55万円を失った被害者が公開した取引履歴には、10月21日の21時38分22秒から36秒までのわずか14秒のあいだに、12回の売り買いが並んでいます。
ニュージーランドドル、ユーロ、ポンド、豪ドルと1〜2秒おきに通貨ペアを変え、買いと売りを入れては、そのたびに1万円から8万円台の損で閉じていました。
たとえば豪ドル円の1回は10.51ロットで、1ロットは10万豪ドルのようにその通貨で10万単位なので、およそ1億1,700万円分、スイスフラン円の1回も6.23ロットでおよそ1億2,000万円分です。
これは手元から出したお金ではなく、1回の取引で動かした量の大きさです。
それを値段がほとんど動かないうちに閉じているので豪ドル円の1回の損は1万8,918円ですが、これを何度もくり返し、画面に写っている12回だけで損は合わせて33万円を超えていました。
別の被害者は、見慣れない注文に気づいてパスワードを変えるまでのわずか4分間に、420件ほどの売買を入れられて582万円の損害が出たと書いています。
お名前VPSサーバーがメンテナンス中に口座に不正アクセスされ、大量の見慣れない注文にすぐ気がつきパスワード変更。その間たったの4分間で420件ほどの高速売買をされ582万の損害。スプレッド分だけ損してく高速売買。ん?まてよスプレッドは証券会社の利益よな?これは補償されてもおかしくない。
— BugJugバグジャグ (@rose3914) 2026年10月22日
被害に遭った別の人は、自分の口座で動いていたEAの名前を「DEMOFASTLOSS」と書いています。
後ろの「FAST LOSS」を英語のまま読めば「速い損」で、損を出すためだけに用意されたような名前です。
この取引があったのは21日の夜で、GMOがサーバーを止め始めてから17時間以上がたっています。
MT4は、口座番号とパスワードさえあれば、どのパソコンからでも口座に入れる取引ソフトです。
サーバーを止めても、抜かれたIDとパスワードが生きているかぎり、取引は別の場所からできてしまうのです。
そしてこの履歴では、損を出す取引は21時38分36秒で止まり、口座にはまだ463万円ほどが残っていました。
被害者は翌22日の午前1時56分に、その残りを口座から引き出しています。
わざと損を出して犯人は得をするのか
お金を盗むなら、出金してしまえばいいはずです。
それなのに今回は、口座のお金がどこかへ送られた様子もなく、取引で負けた損としてそのまま消えています。
外為ファイネストのような店頭FX(客がFX会社と直接売り買いする形)では、わざと負けたお金は、仕組みのうえでは犯人の口座には入らず、FX会社の側へ流れていきます。
犯人がどうやって得をするのかが見えないので、「何のために」こんなことをしたのかが、いちばんの謎になっています。
「お名前.com デスクトップクラウド」への不正アクセスでFX口座を乗っ取られ、数百万円規模の損をさせられたとの被害報告が続々と
わざと損させる自動売買プログラムが利用されているようです
VPS利用者は、というか全トレーダーはセキュリティの確認が必要ですね
被害者は二次被害にもご注意を! https://t.co/QhuVzZJ7UB
— 高城泰|FXコレクティブ (@takagifx) 2026年10月22日
犯人の狙いをめぐる3つの読み筋
犯人の狙いについて、GMOも外為ファイネストも何も明らかにしていないなか、見方はおもに3つに分かれています。
- 愉快犯=損をさせること自体が目的(被害者の1人は「犯人になんの得もない」と見ている)
- 値を動かして得をする=乗っ取った口座の注文で値を動かし、その向きに前もって賭けておいた自分が得をする
- 身代金の見せしめ=払わなければ残りのお金も溶かす(取引の損で失わせる)と脅す
2025年の証券口座乗っ取りでは何が起きたか
2025年に証券会社で相次いだ口座の乗っ取りでは、2つ目の見方と同じ、乗っ取った口座で値を動かす手口が使われていました。
このときは、乗っ取った口座で特定の株を大量に買わせて値段をつり上げ、前もってその株を持っていた側が高く売り抜ける、という手口が報じられました。
2025年3月17日には、10人分の口座を乗っ取って株価をつり上げたとして、中国籍の男2人が相場操縦(わざと値段を動かすこと)と不正アクセス禁止法違反の疑いで逮捕され、約860万円の利益を得ていたとみられています。
口座の乗っ取りが相次いでから、これが初めての摘発でした。
ただ、55万円を失った被害者の履歴に並んでいるのは、豪ドル円やポンドとカナダドルの組み合わせなど名前の知られた通貨ペアで、1回1億円規模の注文でも値段はほとんど動いていません。
値を動かすのが狙いだったとすると、この履歴とはかみ合わないんです。
被害者が明かした「身代金」の脅迫メール
3つ目の見方は、別の被害者の証言から出てきました。
10月22日の昼すぎ、600万円を失ったと書いていたその被害者は、自分を含む一部の利用者に脅迫メールが写し(cc)で届いていたと明かしました。
私含めた一部ユーザーに脅迫メールのcc入っていて、身代金払わないと、全部金溶かすということみたいです。
— マンゼンADHD (@d9acOaMyTO99532) 2026年10月22日
もしこれが本当なら、犯人が出金もせずにわざと損を出させたのは、「言うことを聞かなければこうなる」と見せつけるためだった、と読むこともできます。
盗んだデータを「公開する」と脅して払わせるのは、企業を狙うサイバー犯罪でおなじみの手口です。
今回の話が本当なら、犯人はそれを「口座のお金を溶かす」に置きかえ、脅しの写しを利用者にまで送りつけたことになります。
ただ、このメールの話は10月22日の午後の時点で、GMOも外為ファイネストも発表の中で触れておらず、報道でも確かめられていません。
GMOが全サービスの点検を約束した11日後だった
GMOインターネットグループでは、この1か月のあいだに不正アクセスが続いていました。
10月に入ってから、GMOグループではこんなことが起きています。
- 10月2日=GMOグループのGMOリサーチ&AIが運営するアンケートサイト「infoQ」に不正アクセス
- 10月5日=infoQの件を公表
- 10月9日=熊谷正寿会長兼社長が、グループの全サービスの点検と従業員の教育のし直しを表明(日本経済新聞)
- 10月14日=infoQの第2報で、個人情報が外へ持ち出されたことを確認
- 10月20日=GMOが、お名前.com デスクトップクラウドの一部のサーバーで不正なプログラムを確認
- 10月21日=GMOが午前4時から全プランのサーバーを停止/外為ファイネストが不正ログイン・不正取引を公表し、全コースの新規口座開設を停止
点検を約束してから11日後に、今度はFXの自動売買用のサーバーで不正なプログラムが見つかったんです。
自動売買のプログラムを作っている人からも、自分の利用者の2つの口座で合わせて600万円の被害が出たという声が上がっています。
僕のユーザーさんも2口座で不正取引
合計-600万GMO(お名前.com)さん頼みますよ https://t.co/phY9I1PniH pic.twitter.com/mCyqUNC9nx
— 500万取り返すパパ【EA×AIロジック】|自動売買歴8年 (@500manpapa) 2026年10月22日
「ログインしたまま」が前提のサービス
GMOは販売ページで、このサービスを「FX専用VPS」として、MT4・MT5で使うことを前面に出してきました。
GMOの発表では、同社が預かっている会員の個人情報(名前や住所など)の漏えいは確認されていない、としています。
ただ、利用者が本当に守ってほしかったのは、会員の名前や住所よりも、サーバーの中に入れておいた口座のIDとパスワードでした。
口座のお金を失った被害者からすれば、21日の第1報で「漏えいは確認されていない」と言われても、肝心なものは何も守られていなかったのと変わりません。
GMOが夕方の第2報で認めたこと
2026年10月22日の夕方、GMOインターネットはお知らせの第2報を出しました。
そこには、利用者からの報告を受けて、サーバーの中に保存されていた取引口座のログイン情報などが第三者に取られ、不正に使われた可能性があることが分かった、と書かれています。
21日の第1報は「サーバー内に保管されている情報が閲覧された可能性」までだったので、MT4やMT5に入れておいたIDとパスワードが抜かれたかもしれないことを、GMO自身が一歩踏み込んで認めた形です。
【不正アクセス】GMO、FX口座ログイン情報流出の可能性https://t.co/q8oWG83Mws
「お名前.com デスクトップクラウド」のサーバー2万6739件が影響を受けた可能性がある。取引口座のログイン情報が含まれる可能性もあり、すでに「取引口座で第三者による不正な操作が行われた」との報告があるという。 pic.twitter.com/hcyosuxXqu
— ライブドアニュース (@livedoornews) 2026年10月22日
利用者へのお願いも、第2報でぐっと具体的になりました。
- 取引ツール(MT4・MT5など)と取引口座のパスワードを、デスクトップクラウド以外の端末から変える
- 変えたあとはログオフして、つながったままの状態を切る
- 取引口座の取引履歴と残高を確かめる
- 取引先のFX会社が2段階認証を用意していれば設定する
わざわざ「サーバー以外の端末から」と書いているのは、乗っ取られたかもしれないサーバーの中で新しいパスワードを打ちこめば、それもまた見られてしまうおそれがあるからだと考えられます。
一方で、どこから入られたのかという原因はまだ分かっておらず、全プランのサーバーは止めたまま、再開の時期も決まっていません。
補償や返金については、第2報にも一言も書かれていませんでした。
GMOの第2報への返信欄には、「被害額がすごそうなのに定型的な謝罪でびっくりした」「ユーザー側では防ぎようのない事象なので補償を」という声が並んでいます。
「サーバーを止めておいて、ログオフしてくださいとはどういうことか」という戸惑いも多く、全プランを止めている中でのお願いなので、何をどう操作すればいいのか、たしかに分かりにくいですよね。
被害が出ているのは、外為ファイネストの口座だけでもありません。
同じ22日には、国内のOANDA証券とFXTF(ゴールデンウェイ・ジャパン)も、お名前.comのサーバーでMT4・MT5を使っていた客へ、パスワードの変更を求めるお知らせを出しました。
FXTFは一部の客の口座でログインや取引が行われた可能性を検出したと書いていて、OANDA証券もお知らせの見出しに「不正ログイン等の発生」と入れています。
現時点での「お名前.com」のサーバー経由でハッキングされたFX会社一覧.
・FXTF
・外為ファイネスト
・OANDA
・ThreeTraderこちらを利用している方は直ぐに口座のご確認を。
これら全て自動売買の盲点(24時間ログイン状態)を突かれていると推測します。… https://t.co/reM3sxDvfF— SEIJIRO 𒆙 (@susano_83) 2026年10月22日
どの会社のお知らせも、利用者にパスワードを変えるよう頼むところまでは同じで、自分の会社がどこまで責任を持つのかには触れていません。
外為ファイネストやGMOは補償してくれるのか
いちばん気になる補償について、2026年10月22日の時点で分かっているのは、次のとおりです。
- 外為ファイネスト=今後の対応は「協議中」で、該当する人には個別に報告する
- GMOインターネット=第2報まで、補償や返金についての記載はない
- OANDA証券=今後の方針は「協議を進めている」
- FXTF=お知らせに補償や返金についての記載はない
お名前.comのVPSでEA自動売買を回していた人の多くがハッキングを受けて、不正取引をされ、高額の口座残高が破損されている。
ポストを見る限り600万円の損失を被った人もいて、総額は数十億円かもしれない。一方、証券会社は「VPSを使ったのはあなたの判断ですよね?」と言うだけだろう。…
— 川崎ドルえもん (@kawasakidoruemo) 2026年10月22日
FXの会社が補償するときの決まり
FXも株と同じく、会社が客の損を穴埋めすることは法律(金融商品取引法)で原則として禁じられています。
会社の側のミスや不正で客に損をさせた「事故」だと確認された場合だけは、例外として穴埋めが認められています。
今回、IDとパスワードが抜かれたとみられるのはGMOのサーバーで、取引されたのは外為ファイネストの口座です。
そして外為ファイネストのお知らせにも「当社システムからお客様の認証情報や個人情報が漏えいした事実は現時点で確認されておりません」とあり、自分のところからは漏れていないと書いています。
外為ファイネストに「他社サービス等から漏えいした可能性のあるID・パスワードの組み合わせ」と書かれると、利用者がほかで漏れたパスワードを使い回していたせい、とも受け取れます。
けれどGMOは第2報で、サーバーの中に保存されていた口座のログイン情報が取られた可能性を認めていて、そうであれば、使い回しをしていなくても同じことが起きます。
被害を訴える人の多くがお名前.comのサーバーでMT4を動かしていたことを考えると、「他社サービス等」という言葉は、GMOの名前を出さないまま、そのサーバーのことを指しているようにも読めます。
ログイン情報が取られたかもしれない場所はGMOのサーバーだと、GMO自身が認めたことで、「利用者がパスワードを使い回していたせい」という見方は、もう通りにくくなっています。
お名前.comの規約では賠償は利用料金1か月分まで
では、サーバーを貸していたGMOは、どこまで責任を負うのか。
Xでは、お名前.comの規約では賠償が利用料金の1か月分までだと指摘する投稿が、被害の報告と一緒に回っています。
お名前.comのVPSに不正アクセスで悪質EAによる爆損報告が流石に多くて可哀想🥲
それでは規約をどうぞ
「利用金額1ヶ月相当額を上限として、その損害等を賠償します」 pic.twitter.com/2jr0U6qQs7— 紫城かぐや☪🚀投資系Vtuber (@ShijoKaguya) 2026年10月22日
デスクトップクラウドの決まり(第14条)も入っている、お名前.comの会員規約の第34条(損害賠償)には、こんなことが書かれています。
- GMOの責任でサービスが24時間以上まったく使えなかったときは、会員の損害を賠償する
- それを含め、何かの理由で賠償するときの上限は、損害の原因が起きた月の利用料金1か月分
- ただし、GMOに故意か重い過失(重過失)があったときは、事業者でない会員には実際に出た通常の損害を賠償する
- サービスが使えなかったことによる損害は、事業者として契約している会員(会社など)には一切賠償しない
どの決まりで賠償することになっても、1か月分という上限は理由を問わずにかかります。
公式サイトでいちばん安い月額2,640円のプランなら、規約をそのまま当てはめると、何十万円、何百万円の被害に対して、賠償の上限は2,640円です。
会社に故意や重い過失があったときまで消費者への賠償を減らす取り決めは、消費者契約法で無効とされているので、規約もその場合だけは上限を外しています。
つまり、個人で契約していた人にとっては、今回の不正アクセスを許したことがGMOの「重い過失」に当たるかどうかで、1か月分の利用料金で終わるのか、実際に出た損(規約の言葉では「通常の損害」)まで求められるのかが変わってきます。
一方で、同じGMOグループの中には、規約とは別に会社が自分から補填を決めた例もあります。
10月はじめに不正アクセスを受けたinfoQでは、本人の意思によらずAmazonギフトコードに交換されたポイント約287万円分について、GMOリサーチ&AIが「全額を補填する」と発表しました。
勝手に動かされたお金を会社の側が埋めた例が、同じグループの、しかも同じ10月の中にあるんです。
2025年は証券会社が被害額の半分を補償した
こういうのでお金が返ってきた試しがない、という声もありますが、証券会社が補償に踏み切った例があります。
2025年の証券口座の乗っ取りでは、もともとの約款(取引のルールを書いた契約)で「IDやパスワードが漏れたことによる損は責任を負わない」としていた証券会社が、その原則を見直しました。
2025年5月に野村證券や大和証券、SBI証券、楽天証券など大手10社が補償する方針でそろい、7月には楽天証券やSBI証券が被害額の50%を基本に、お金で補償すると発表しています。
ただし、取引のときの状況を一人ひとり確かめたうえで最終的な対応を決める、という条件つきでした。
自分のところのミスとは言い切れない乗っ取りでも、証券会社は補償に踏み切ったわけです。
外為ファイネストが補償するかどうかは、GMOのサーバーの調査結果と、外為ファイネストがこうした例をどう受け止めるかで決まります。
被害に遭った人と自動売買をしている人が今日やること
まず口座を守る
サーバーが止まっていても、すでに抜かれたパスワードは使われる可能性があるので、お金が動く口座から順番に変えていきましょう。
- 外為ファイネストのマイページとMT4・MT5のパスワードを、お名前.comのサーバーではなく自宅のパソコンやスマホから変える
- お名前.comのサーバーで使っていたほかの口座やサービスのパスワードも変える
- 同じパスワードを使い回していたサービスがあれば、そちらも変える
- ワンタイムパスワード(2段階認証)を設定する
- ほかのFX会社の口座も、スマホのアプリなどで保有ポジションを確かめる
全部を今日のうちに変えるのが難しければ、外為ファイネストのMT4・MT5とマイページだけは今日変えて、ほかのサービスは2段階認証を先に入れてから、順番に変えていく形でも構いません。
それから、「自分もパスワードを使い回していた」とSNSに書いたり、パスワードの管理画面のスクリーンショットを載せたりするのはやめておきましょう。
詐欺をする人に、次に狙えるところを教えてしまうからです。
【要注意】🚨FXトレーダー・EAユーザーは要確認
昨日から本日にかけて、複数のFX関連サービスでの不正アクセス等が報告されています。🔹お名前 .com VPS
🔹外為ファイネスト
🔹ThreeTrader(便乗詐欺もあり得るので、なるべく焦らず対応したいですね🙏)
1⃣ お名前 .com VPS 利用者… https://t.co/HOWW3rDhGc pic.twitter.com/RW3SeKwOxf
— Myforex | 最新のマーケット情報を配信 (@Myforex_CS) 2026年10月22日
補償を求めるために記録を残す
被害に遭った人は、補償の話し合いに備えて、次のものを今のうちに手元へ残しておきましょう。
- ログイン履歴と取引履歴の画面(日時と通貨ペアが分かるもの)
- お名前.comから届いたサーバー停止のメール
- 口座の残高が分かる画面
そのうえで、外為ファイネストのサポート窓口(0120-217-033・平日10時から17時)に、身に覚えのない取引があったことを伝えます。
お名前.comにも、問い合わせフォームか電話(03-5456-2560・平日10時から18時)で、サーバーを使っていた口座で被害が出たことを伝えておきましょう。
警察の相談窓口や、FXのトラブルも受け付けている証券・金融商品あっせん相談センター(FINMAC・相談は無料)に相談しておくのも一つの手です。
もう一つ気をつけたいのが、便乗した詐欺です。
GMOは、メールや電話でパスワードやカードの情報を聞くことはないと言っています。
「補償の手続きはこちら」「被害を取り戻せます」という連絡が来ても、リンクは押さずに、公式サイトから自分で確かめるようにしてください。
身代金を求めるメールが自分に届いた場合も、お金を払ったり返信したりせず、メールを消さずに残したまま警察に相談してください。
同じ週に起きたPHP脆弱性ですべきことまとめ|個人ができる対策をわかりやすく解説や、DMMやPayPayの名前が並んだPingCAP情報漏洩|DMMやPayPayの流出がヤバすぎる件でも、利用者が気をつけることはほとんど同じです。
PHPの穴がなぜ修正版より先に知れ渡ったのかは、PHP問題の張本人がヤバすぎる件|修正前に穴を暴露した研究者の正体で書いています。
漏れた情報がそのあとどう使われるのかは、サイバー攻撃に遭う日本企業|ダークウェブに流れた情報はどうなるのか?にまとめています。
サーバーを止めても17時間後に口座は動き、GMOもようやくサーバーから口座のログイン情報が取られた可能性を認めたのに、被害者の「補償してほしい」に「補償します」と答えた会社は、まだひとつもないんです。