PHP脆弱性ですべきことまとめ|個人ができる対策をわかりやすく解説
2026年10月21日の夜、「23時になったらネットが危ないらしい」と、スマホを機内モードにしたり、家のWi-Fiルーターの電源を落としたりして眠ろうとした人がいました。
ログインや買い物かごなど、サイトの裏側を動かすPHP(ピーエイチピー)というプログラムに、重大な欠陥(脆弱性=ぜいじゃくせい)が見つかり、PHPの開発チームが修正版を23時に出すと予告していたからです。
保育園の連絡アプリのコドモン、イラスト投稿サイトのpixiv、ウマ娘などのゲームまでが次々に「緊急メンテナンス」に入り、夜にはこんなポストも出ていました。
今あらゆるサイトで緊急メンテナンスが始まってるけど、これは23:00に超やべえセキリティリスクが世界中で発生し、そのままネットにつないでいると超やべえ事になるから物理的に遮断する必要があるのです。
つまり「ハッキングされた」じゃなくて「ハッキングされる」からみんな戸締りしてるっす。 https://t.co/cl7Cp4qUDt— たまやん2nd (@tamayan2nd) 2026年10月21日
結論からいえば、スマホの電源も家のルーターも、切る必要はありません。
それでも多くの人がスマホやルーターを切ろうとしたのには、「戸締り」「遮断」「大至急」といった、この夜に飛びかった言葉にも理由があります。
そして、個人として今夜いちばん手を打っておきたいのは、スマホを切ることとはまったく別のことなんです。
スマホやルーターを切らなくていい理由
PHPは、調査会社W3Techsの調べで世界のウェブサイトのおよそ7割に使われていて、それぞれの会社がサイトの中身を置いているサーバー(インターネットの向こう側にあるコンピューター)の中で動いています。
PHPの開発チームが修正版に添えた注意書きによると、危ないのは、会社がウェブサイトを動かすのに使っているPHPです。
狙われるのは、ログインや買い物の注文を受け付けている、会社の側のサーバーなんです。
それでも、企業だけでなく個人も今夜はネットを切ったほうがいいのでは、と迷う人は少なくありませんでした。
"23:00に超やべえセキリティリスクが世界中で発生し"
これへの対策って
企業だけでいいのか?
個人レベルで
23:00前後の時間は
一旦ネット遮断した方がいい?
とりあえず24時くらいまで
機内モードだな。
— 脳主 (@opooof) 2026年10月21日
アプリやサイトを使うだけなら、機内モードにしてもルーターの電源を落としても、穴(欠陥)が開いているのは向こうのサーバーなので、何ひとつ守れません。
こちらが24時まで切っておいても、そのあいだに向こうのサーバーが直るわけでもないのです。
反対に、機内モードのあいだは、家族からの電話もLINEも、夜中に鳴るかもしれない緊急地震速報も届きません。
オランダが遮断したのは自分のサイト
夜になると、国ごとネットを止めたようにも読めるニュースの見出しまで出てきました。
21日の夜に共同通信が配信した「オランダサイバー当局、ネット接続を遮断」です。
【速報】オランダサイバー当局、ネット接続を遮断
プログラミング言語「PHP」に欠陥が見つかったことを受け、予防策として同センターのウェブサイトをインターネットから一時的に遮断したと明らかにした。https://t.co/qenqStVj9h
— 投資熊🐻癒しのどうぶつ投資家 (@invest_kumakuma) 2026年10月21日
遮断したのは、オランダの国家サイバー安全保障センターが自分で持っているウェブサイトだけ。
コドモンやpixivがサービスを止めたのと同じように、サイバー対策の役所も自分のサイトを一時的に止めたわけです。
みんな戸締りしてる、というポストの「戸締り」も、このニュースの「遮断」も、会社や役所が自分たちのサイトを閉めたことを指していて、私たちのスマホやWi-Fiのことではありません。
首相の「皆様」は誰のことだったのか
21日の21時55分、高市早苗首相が自分のXにこう書きました。
「皆様に、今夜に対応して頂きたい大至急のお願いです」
そのあとに続けて首相が頼んでいるのは、「公開しているウェブサイトでPHPを使用しているか確認」し、23時の修正版を「可及的速やかに適用できるよう準備」すること。
すぐに入れられないなら、サイトを一時的に止めるのも有効な手の一つだ、と添えていました。
どれも、自分でウェブサイトを動かしている人にしかできないことです。
ところが、呼びかけた相手は「皆様」で、しかも「大至急」。
「皆様」「今夜」「大至急」は、ふだんは大雨や台風の夜に、テレビやスマホの通知で耳にする言葉です。
そこへ「戸締り」「遮断」に、国が出したものではないのにXで広がった「#サイバー緊急事態宣言」まで目に入ってくれば、家の中で何かしなきゃと思う人が出たのも、むしろ当たり前のことでした。
日本政府の国家サイバー統括室までXで注意を呼びかけたことで、映画『サマーウォーズ』(2009年公開・細田守監督)を思い浮かべた人もいます。
ネットの中の仮想世界でアカウントが次々に乗っ取られ、現実の暮らしまで混乱していく夏の物語です。
国家サイバー統括室からの「PHP脆弱性」の緊急発表ヤバすぎるんだが。本日23時に世界大規模ハッキング攻防って行われるってマジですか?リアルサマーウォーズに備える男。なにをすれば良いのこれ?緊急会議!!https://t.co/ZI7pOJudjS
— おにやo-228 (@oniyanogame) 2026年10月21日
ただ、この夜に穴が開いていたのは、私たちのアカウントを預かる会社のサーバーのほうで、映画とは違い、私たちの手元のスマホが直接狙われていたわけではありませんでした。
首相の投稿そのものにも、詳しい人以外は誰が何をやったらいいのかさっぱり分からない、と戸惑う返信がついていたんです。
そこへ、分からない人はPHPを使っていないのだから関係ない、何をやったらいいかなら「寝ろ」と、突き放す人も次々に現れました。
その中で、同じく分からない側の人たちに向けて、こう返した人もいます。
僕らわからない組は、今夜繋がらないホームページがあったらこの件の対応やってるんだなって思っておけばいいんです。
間違ってもクレーム入れちゃダメ。— muSHIMaru (@muSHIMaru) 2026年10月21日
首相は運営者に向けて頼んだのに、その投稿は首相のアカウントから、運営者ではない大勢の人のスマホにもそのまま届いてしまいました。
受け取った人の多くはPHPを知らないので、それが自分あての頼みごとなのかどうか、見分けようがなかったんです。
その一方で、会社の中でサイトを止めようと言っても、なかなか通らなかった人には、首相の投稿が後ろ盾にもなっていました。
地方の情シスです。
経営者は、緊急性理解してくれてなかったので、総理の発信は心強いです。
がんばれそうです。ありがとうございます。— イカ@海外逃亡 (@surumeikaAI) 2026年10月21日
首相が自ら呼びかけたことをねぎらう返信が多くついたのもうなずけますが、「サイトを持っていない方は、スマホやルーターはそのままで大丈夫です」の一言があれば、機内モードで眠った人は、少しは減っていたかもしれません。
国民あての呼びかけで買い置きが増えた27年前
国のトップの呼びかけを、家にいる人たちが思った以上に大ごとに受け取ったことは、前にもありました。
1999年の年末、コンピューターが2000年の日付をうまく扱えないかもしれない「2000年問題」です。
政府は1999年10月29日、年末年始に向けた「国民の準備」11項目をまとめ、当時の小渕恵三首相が新聞やテレビのCMで自ら呼びかけました。
こちらは、本当に国民に向けた呼びかけです。
政府は「大きな混乱は生じないと考える」としたうえで、地震や風水害への備えとして普段から勧めている2〜3日分の食料と水を確かめておくよう、「念のための準備」として呼びかけていました。
ところが、政府が2000年3月にまとめた報告書によると、1999年12月の家庭の買い物では、ミネラルウォーターなどが前の年の同じ月より46.6%多く、ガスボンベは202.7%多い約3倍も買われていたのです。
報告書は、ふだんの地震や風水害の備えと同じ2〜3日分なのに、2000年問題のための特別な買い置きだと受け取られかねない話も出回っていたとして、「必要以上に本問題を深刻に受け止めた層があったのではないか」という懸念が残った、と自分たちで振り返っています。
国民に向けて「念のため」と言った呼びかけでさえ、水やガスボンベの買い置きが目に見えて増えるほど、大きく受け取った人がいたわけです。
運営者に向けた「大至急」を読んだ人が、機内モードやルーターの電源にまで手を伸ばしたのも無理はありません。
ただ、大きく受け取りすぎたのは一部の家庭で、役所や会社がコンピューターを点検して直しておく準備のほうは、やっておかなければいけない仕事でした。
2000年の元日は、役所や会社が前の年から点検と修正を重ねてきたあとに迎えた日で、報告書が「大きな混乱等深刻な事態は発生しなかった」とまとめるほど静かに過ぎています。
22日の朝、何ごともなかったようにアプリが開いたとしても、だからといって、会社がサーバーを直してきた作業まで、大げさだったとは言えません。
穴は23時より前から開いていた
もうひとつ広がったのが、「23時に何かが起きる」という思いこみでした。
23時に発生してるわけじゃなくて、既に発生してる
23時に対応版がリリース予定だから、リリースされたら各サイトがそれを取り込む真のメンテナンスが始まる
今はそれまでの間に攻撃されないよう閉鎖してる— でじぞう (@digitalzanmai) 2026年10月21日
日本時間で21日に日付が変わってすぐの0時すぎには、もう海外の技術系の掲示板に、PHPの重大な穴をほのめかす書きこみが出ていたのです。
この書きこみのあと、誰がどの順で話を外へ出したのかは、PHP問題の張本人がヤバすぎる件|修正前に穴を暴露した研究者の正体で追っています。
一夜明けて、この流れを笑い話のようにまとめた人もいます。
今回のPHPの件って、
「脆弱性あったわ!隠密に直してパッチリリースしよっと」
↓
「あかん、1人が脆弱性公開しやがった・・・」
↓
「公開リリースや!」
って流れで合ってる?— みーた@ただのエンジニア (@tyakachan17) 2026年10月22日
だいたい合っていて、PHPの開発チームは、もともと日本時間23日0時に出すはずだった修正版を、21日の23時へ早めると明け方に予告していました。
21日の昼すぎには、日本のGMO Flatt Securityというセキュリティ会社も、悪用できるとうたうプログラムが出回り始めたと、自社のブログに書き足しています。
アメリカのネット大手Cloudflare(クラウドフレア)も、修正版が出る前から、自社の利用者のサイトへ攻撃を試みる通信が届いているのを見つけていました。
つまり、穴が知られてから修正版が出るまで、ほぼ丸1日あったんです。
修正版が出るのを待つこの丸1日のあいだに、コドモンは14時すぎに保護者アプリを含む全サービスを止め始め、理由を「すでに攻撃対象になりかねない状況」と説明していました。
修正版は、予定より20分ほど早い22時40分ごろに公開されています。
ただ、修正版が出ても、すぐに元どおりになるわけではありません。
各社は修正版を自分たちのサーバーへ入れ替え、ログインや課金がちゃんと動くかを確かめてから、ようやくサービスを再開します。
pixivは、23時30分にメンテナンスを終えて再開しました。
【緊急メンテナンス終了のお知らせ】
本日実施しておりました緊急メンテナンスは、10月21日(水)23:30に終了いたしました。
現在、対象サービスをご利用いただけます。
ご利用のお客様にはご不便をおかけしましたことをお詫び申し上げます。
ご協力いただき、ありがとうございました。— pixiv (@pixiv) 2026年10月21日
Xでは「pixivが攻撃されて非公開のブックマークまで抜かれるのでは」という声も広がりましたが、pixivが出した告知はどれも、安全のために止めて再開したという知らせで、情報が漏れたとはどこにも書かれていません。
コドモンは22日の4時半ごろに再開を知らせましたが、ニコニコ動画などは、22日の朝になってもメンテナンスの終わりが決まらないまま。
修正版が出た直後の22時56分、Cloudflareは、利用者のサイトを守るために自社で用意している仕組みをくぐり抜けようと、攻撃する側が手口を変えてきているのも見つけた、と書きました。
その1分後には、WordPress(ブログを作るときによく使われる仕組み)のサイトを守っている海外の会社Patchstackが、この時点で届いているのは穴があるかどうかを探る通信で、入りこまれた確かな証拠はまだない、と伝えています。
22日の0時すぎには、アメリカのセキュリティ会社watchTowrが、攻撃を集めるために置いたおとりのサーバーで、実際に穴を突こうとする攻撃を見つけたと発表しました。
それでも、22日の朝9時半になっても、入りこまれて情報が漏れたと発表した国内の会社や団体は見当たりません。
各社がサーバーを直す作業は、夜が明けても続いています。
同じころXで騒がれていた、DMMやPayPayの名前が並んだ情報漏れの話はPHPの穴とは別の件で、PingCAP情報漏洩|DMMやPayPayの流出がヤバすぎる件で詳しく書いているので、気になる人はのぞいてみてください。
同じ週には、FXの自動売買用に借りたサーバーが乗っ取られ、口座のお金が勝手に溶かされる被害も出ていて、こちらはお名前.comデスクトップクラウドの不正アクセスがヤバすぎる件にまとめています。
修正は配る団体に先に届いていた
これ23時に公開すると大々的に表明出して、裏で該当のする危険な企業には早めにパッチ渡してたらめちゃくちゃ賢いんだけどな#サイバー攻撃 https://t.co/vgd8QC44YY
— 猫こねこ@渡部 (@gesgest121) 2026年10月21日
パッチ(修正版)を早めに渡していたら、というこの見立ては、半分は当たっていました。
PHPの開発チームは注意書きで、サーバーでよく使われる基本ソフトのLinux(リナックス)を配っている団体や、古いPHPの手入れを有料で引き受けている会社には、修正を前もって渡していたと書いています。
Linuxを配っている団体のように、たくさんのサーバーへ一気に修正を届ける役目の団体が、公開と同時に配れるよう準備していたわけです。
ただ、前もって修正を渡されたのは配る団体や会社までで、それを自分のサーバーに入れるのは、サイトを運営している会社一つひとつの仕事になります。
ゲームのグランブルーファンタジーは22日の朝7時にメンテナンスを終えましたが、再開の時刻を決めないまま止めていたところも残りました。
そうやってばらつきが出るのは、修正版を入れ替えてちゃんと動くかを確かめるのにかかる時間が、会社ごとに違うからでしょう。
グランブルーファンタジーと同じサイゲームスが運営するウマ娘は、22日の2時30分にメンテナンスを終えました。
【メンテナンス終了のお知らせ】
10/22(木) 2:30に、メンテナンスが終了いたしました。
詳細はお知らせをご確認ください。https://t.co/wUFQVFbh1q#ウマ娘 #ゲームウマ娘— ウマ娘プロジェクト公式アカウント (@uma_musu) 2026年10月22日
一方で、ファイナルファンタジーXIVは同じ夜、すべてのワールドで新しくログインするのを一時止め、22日の朝になっても再開の見込みを示していません。
利用者が今夜しなくていいこと・すること
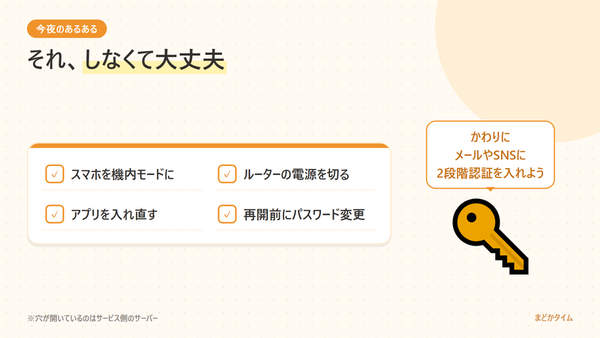
アプリやサイトを使うだけの人が、今夜しなくていいこと、しないほうがいいことは4つ。
機内モードもルーターの電源オフもアプリの入れ直しも、穴が開いているのは会社のサーバーなので、どれをやっても守れません。
- スマホの機内モード
- 家のルーターの電源オフ
- アプリを消して入れ直す
- 止まっていたサービスのパスワードを、再開のお知らせより先に変える
これ今急いでパスワード変えてる人悪手じゃないの
— カイΧ ♜⃤ · 葵祈 (@kiki3173) 2026年10月21日
とくに急いで変えないほうがいいのは止まっていたサービスのパスワードで、公式に再開を知らせてから変えれば十分です。
お知らせの前に、たまたまつながった画面から変えると、もしそのサイトが入りこまれていた場合に、打ちこんだ新しいパスワードまで読まれてしまうおそれがあります。
2014年4月に、ネットの通信を守るOpenSSLという別のソフトに重大な穴が見つかったときも、IPA(情報処理推進機構)は一般の利用者に、対策が終わったのを確かめてからパスワードを変えるよう呼びかけていて、当時はIT系ニュースサイトのIT Leadersもそのことを報じていました。
一方、今夜のうちにしておくと安心なことは3つあります。
- メールやSNSに2段階認証(パスワードのほかにコードなどで本人か確かめる仕組み)を入れる
- 再開や手続きは、公式アプリかブックマークから確かめる
- 「緊急メンテナンス」「パスワード再設定」「PHP対策」をうたうメールやSMSのリンクは開かない
使い回しているパスワードを一晩で全部変えるのは、現実にはなかなか難しいですよね。
この夜は、Googleの確認画面に出た「使い回しているパスワード」の件数をスクリーンショットで載せ、とても変えきれないと嘆くポストも広く共有されました。
気持ちは分かりますが、使い回しをしていることは、SNSに書かないでおきましょう。
だましに来る人から見れば、どこか1つのパスワードさえ手に入れば、ほかのサービスにも入れる人だと自分で知らせているのと同じだからです。
確認画面のスクリーンショットには、メールアドレスや使っているサービスの名前まで写りこんでいることもあります。
止まっていないメールやSNSのパスワードも、今夜あわてて変えなくて大丈夫です。
今夜は、パスワードが漏れても、もうひとつの確認がないと入れない2段階認証を先に入れておきましょう。
使い回しているパスワードは、止まっていたサービスの再開のお知らせが出そろってから、メールから順に変えていけば間に合います。
メールが先なのは、ほかのサービスの再設定の案内も、たいていメールに届くからです。
Xも要確認ですね。
設定とプライバシー
↓
セキュリティとアカウントアクセス
↓
セキュリティから確認できます。2要素認証を開いて、未設定なら認証方法を選んで設定。
パスキーも追加のパスワード保護欄にあるスイッチを確認し、オフなら案内に沿って設定。… https://t.co/yaUXoGoRZ2— Gaku@動物好き税理士 (@gifu_gaku) 2026年10月21日
Xでは2段階認証を「2要素認証」と呼び、パスキーは顔や指紋でログインできるようにする仕組みを指します。
「緊急メンテナンス」や「PHP対策」をうたうメールのような便乗の詐欺については、漫画家のやしろあずきも先回りしてこう書いています。
今話題のPHPの件ですが『何のことかわからないけど怖い!!』って人に向けての詐欺がめちゃくちゃ多発すると予想してます。
🔺貴方のスマホが無事か調べるからSNSのIDやパスワードを入れて
🔺パソコンを防御するためにこのソフトをインストールして…— やしろあずき (@yashi09) 2026年10月21日
この件で、スマホの無事を調べるためにIDやパスワードを入れたり、守るためのソフトを入れたりする必要は、ひとつもありません。
保育園の連絡アプリのコドモンは22日の4時半ごろに戻りましたが、所在確認アラートという機能は22日いっぱい止めたままなので、この日は園からの案内どおりにしておけば大丈夫です。
気をつけたいのは忘れたサイトに残るいつものパスワード
この夜は22時を過ぎると、ゲームや大手のサービスに続いて、アーティストのファンクラブや公式サイトまで、次々にメンテナンスを知らせ始めました。
声優の斉藤壮馬のファンクラブ「space」も、そのひとつです。
【fan club”space”☁️】
PHPの脆弱性対応によるセキュリティ強化のため、緊急メンテナンスを実施します。
10/21(水)現時点よりアクセスできなくなり、復旧時刻は未定です。ご不便をおかけしますがご了承ください。
— 斉藤壮馬【Artist Official】 (@SomaStaff) 2026年10月21日
サカナクションも、公式サイトへのアクセスを一時停止したと告知しています。
23時を過ぎてからは、ヨルシカの公式サイトやファンクラブが続き、超特急も公式サイトのメンテナンスを知らせました。
ファンクラブやチケットのサイトには、名前や住所、電話番号、カードの情報まで預けている人も多いはずです。
サイトを止めているのは、預けた名前やカードの情報を守るためなので、ファンクラブのパスワードも、再開のお知らせを待ってから変えましょう。
何年か前に一度だけチケットを申し込んだサイト、昔の推しのファンクラブ、とっくに使わなくなった通販のサイト。
そういう登録したことすら忘れているサイトに、いまと同じパスワードで登録したままになっている人も、少なくないはずです。
人手の少ない小さなサイトでは、修正版を入れるのに時間がかかることもあります。
今夜、私たちが本当に気をつけたいのは、手元のスマホよりも、忘れたままのサイトに残っている、いまと同じパスワードのほうです。
そこから漏れても、ふだん使っているメールやSNSまでは開けられないようにしておく。
そのために今夜できるのが、メールやSNSに2段階認証を入れておくことです。
サイトや家庭用サーバーを持つ人が確かめること
一方で、自分でサイトやサーバーを持っている人にとっては、今夜こそいちばん手を動かさなければいけない夜です。
WordPressのブログなら、PHPの版(バージョン)は管理画面の「ツール」→「サイトヘルス」の情報タブにある、サーバーの項目で確かめられます。
今回の修正版が出たのはPHPの8.2から8.5までの版なので、自分のサイトの版がその中にあるか、それより古いかを見たうえで、借りているサーバー会社のお知らせを読み、いつ入れ替えてくれるのかを確かめておきたいところ。
個人のブログでよく使われるエックスサーバーは、利用者のサイトの表示とメールはふだんどおりで、修正版は会社の側で順次入れていくと案内しています。
あとから利用者に追加の対策を頼む場合もあるとしているので、お知らせは一度読んで終わりにしないほうが安心です。
そのエックスサーバーは、自社の公式サイトや契約者用の管理画面まで止めているので、日付が変わってからの続報は公式のXで知らせています。
22日の6時44分には、PHPの8.2から8.5について、対象のすべてのサーバーへ修正を当て終えたと知らせ、8.1以前の版にも、確かめ終わったものから順に会社独自の修正を当てているところ。
とくに気をつけたいのが、昔作ってそのままにしているサイトです。
趣味で作ったページや、もう使っていないネットショップも、サーバー代を払い続けているかぎり、いまだにネットの上で動いています。
「見に来る人もいない小さなサイトまで、本当に狙われるの?」と思う人もいるかもしれません。
こうした穴を探す攻撃は、人が相手を選んで仕掛けるというより、機械がネット中のサイトの入口を自動で叩いて回る形で届きます。
修正版の直後に届いていたのも、その穴を探る通信でした。
小さなサイトにも、順番は回ってきます。
閉じるという選択
21日の夕方には、自分のサイトを閉じたと書く人も出ていました。
閉じた
phpの脆弱性対応頑張ってまで
残す元気もないし🙏
利用者もいないしありがとうございました。。
— まんまる Sphere🟢📚 (@SphereStacking) 2026年10月21日
直す手間をかけてまで残すほどではないサイトなら、閉じてしまうのも立派な対策です。
直すにしても、2021年に出た8.1か、それより古いPHPには、PHPの開発チームから正式な修正版が出ていません。
残したいなら、まずサーバー会社の管理画面で新しい版へ切り替えるところから始めましょう。
家にある小さなサーバー
自分ではサーバーを持っているつもりがなくても、家の中に小さなサーバーがある場合もあります。
写真や動画をためておくNAS(家庭用のファイル保存機)のように、外出先からスマホで中を見られるようにしている機器です。
2022年には、NASの大手メーカーQNAPが、当時見つかったPHPの別の穴が自社の製品に影響するおそれがあると発表していて、当時は海外のIT報道もそれを伝えていました。
IPAは今回の注意喚起で、機器の中でPHPが使われているかは「利用者側では把握できない場合があります」と書き、マニュアルやメーカーの公開情報を確かめるよう呼びかけています。
そのうえで、利用しているすべての製品を一つずつ確かめることまでは求めていないとも書いているので、外から見られるようにしている機器があれば、メーカーのお知らせを1回のぞいておくと安心です。
サービスを止めたのは預かったものを守るため
今回のPHP脆弱性に関係してのサービス停止なんかは「災害」みたいな物なので、どうか各社がやっている緊急メンテナンスについては暖かい目で見守っていただければと思います。
誰の過失とかそういうレベルの話ではありません。世界の7割近いウェブサービスがPHPを使っています。
— エンジニアM (@Mates_ENGINEER) 2026年10月21日
21日の22時には七十七銀行が、ホームページを含む一部のサービスを使えなくなる場合があると知らせ(アプリの振込や残高の確認はふだんどおり)、メルカリも23時から全体を止めることがあると告知しました。
コドモンやpixiv、ネットショップのBASE、七十七銀行などは、いまのところ被害は見つかっていないとしたうえで、自分たちからサービスを止めています。
連絡帳が使えない、ゲームのイベントが止まると分かっていて止めたのは、私たちが預けている名前や連絡先、子どもの記録を守るためでした。
サービスを止めると決めた時点で、会社はそのあいだの売上を手放しています。
BASEは、21日の15時50分から翌朝7時まで止めると告知していて、そのあいだ、BASEでお店を開いている人たちは注文を受けられません。
止めれば売上と利用者の不満を背負い、止めずに何も起きなければ、何も言われずに済む。
ただ、Xには、何も手を打たないまま、あとで被害が分かった会社こそ強く責められるだろう、と書いている人もいます。
止めると決めた会社では、その夜の作業を、徹夜で引き受ける人たちがいました。
PHP脆弱性の話聞いたあ~?って昼休み中の夫に言ったら「何それ……」と言ったきり部屋にこもり、出てきたと思ったら「本日徹夜での作業となりました(´・ω・`)」とだけ残して消えた。
そうだよね、なんか、ごめんね。— 大野イチ@ライター (@onoichi_writer) 2026年10月21日
止まった画面の向こうで、会社が預かったものを守っているあいだに、私たちが自分の手でできるのは、メールやSNSに2段階認証を1つでも入れておくことなんですよね。