PHP問題の張本人がヤバすぎる件|修正前に穴を暴露した研究者の正体
2026年10月21日の昼から夜にかけて、スマホゲームやアーティストのファンクラブ、保育園の連絡アプリまでが次々に「緊急メンテナンス」に入りました。
きっかけは、ログインや会員ページ、買い物かごなど、たくさんのサイトやアプリの裏側を動かしているソフト、PHP(ピーエイチピー)に、重大な穴(脆弱性=ぜいじゃくせい)が2つ見つかったことです。
外から入りこまれて、サイトを勝手に操られてしまうおそれのある欠陥でした。
しかもXでは、その穴の話が、直すための修正版が出るより先に広まっていたと知って、怒り出す人が一気に増えました。
Q:なんで大騒ぎになっているの?
A:修正版リリース前に不正アクセスのやり方を漏洩した 大 バ カ が居るせいで各サイト運営が緊急対応を余儀なくされたからだよ https://t.co/TuSBjwOBqe
— 過マンガン酸カリウム水溶液 (@KMnO4aq) 2026年10月22日
あるセキュリティの研究者がXで穴をばらしたせいで、ゲームもサイトも使えなくなったと、名指しで責める投稿も広がっています。
楽しみにしていたゲームが止まり、使いたいサイトが開かなくなった人からすれば、いったい誰がそんなことをしたのかと言いたくなりますよね。
その研究者には前にも同じような騒ぎを起こした過去があり、ほかにも修正版より先に穴の話をばらしたり、攻撃の道具を配ったりした人たちがいたんです。
この記事では、誰が、いつ、何を漏らしたのかを順番に並べて、その人たちがいま何を言っているのかまで見ていきます。
PHPの穴を修正前に漏らしたのは誰か
もともと、PHPの開発チームは、見つかった2つの穴を直す修正版を、日本時間の10月23日0時に出すつもりでした。
穴の中身を知っている会社や研究者は、それまで外には言わずに待つ約束になっていました。
修正版と同時に公表すれば、悪いことを考える人が穴を知ったときには、もう直す手段がそろっているからです。
その約束は、予定の丸2日近く前から次々に破られていきます。
21日のうちだけで、修正版より先に穴の話をばらしたり、攻撃の道具を配ったりしたのは、少なくとも4組です。
- 0時20分ごろ 海外の掲示板の匿名の投稿者=「信頼できる筋から聞いた」と書きこんだ、最初の火種
- 3時26分 セキュリティ会社watchTowr(ウォッチタワー)=「本物だ」と認めて、噂にお墨付きを与えた
- 5時27分 セキュリティの専門家キリル・フィルソフ=攻撃が通る動画を「明日はとんでもない1日」と流した
- 11時12分 海外のハッカー3人組=修正版の前に、攻撃の道具を「熱いうちにどうぞ」と配った
このうち3人組については、Xでこう言い切る声まで出ています(「草」は笑いを表すネットの言葉。J4ck3LSyN、Archknight23、acd421は、3人組それぞれのXのアカウント名です)。
PHP脆弱性漏らしのメンツが中々ヤバい人たちで草。
J4ck3LSyN 、Archknight23 →承認欲求モンスター
acd421→陰謀論がキマッてるタイプ
ハッカー等に餌を撒いたとは思ってないらしく、救いようがない・・・
なんだったら社会貢献したつもりらしい。。。— 藤田満太郎Σカスタム (@weedy_C_dragon) 2026年10月22日
最初は海外の掲示板への匿名の書きこみ
最初の書きこみは、日本時間で10月21日の0時20分ごろに出ました。
海外の技術者が集まる掲示板Hacker News(ハッカーニュース)に、ハンドルネームだけの投稿者が「信頼できる筋によると」として、PHPの重大な穴が2つ近く発表されると書きこんだのです。
そこには、穴ごとに振られる整理番号(CVE番号)まで書かれていて、投稿者自身は「証拠は『信じてくれ』しかない」と書いています。
この書きこみは、のちに消されたと海外で報じられていますが、そのころにはもう、画面のスクリーンショット(スクショ)がXなどに出回っていました。
「本物だ」と認めたセキュリティ会社
その日の未明、watchTowrという海外のセキュリティ会社が、Xで「私たちはみんな、アメリカ東部の木曜午前11時(日本時間の23日0時)まで待つはずだった。情報が漏れた。本物だと確認できる」と書きこみます。
We were all supposed to wait until Thursday at 11am ET.
Information has leaked wrt zero-day embargoed RCE vulns in PHP. We can confirm that they're real. CVE-2926-109618/619
We cannot share further information right now. Take this seriously and apply patches when available. pic.twitter.com/kguM8fpq13
— watchTowr (@watchtowrcyber) 2026年10月21日
「みんな待つはずだった」と、まるで他人ごとのような書き出しです。
けれど、匿名の噂で済んだかもしれない話に、名の知れたセキュリティ会社として本物だとお墨付きを与えたのは、この会社自身でした。
このあと夜が明ける前に、PHPの開発チームは修正版を1日早め、21日の23時に出すと予告しました。
Xで300万回以上見られた攻撃の動画
その少しあとの明け方、セキュリティの専門家キリル・フィルソフがXに投稿します。
これが、今回いちばん広く見られた投稿になりました。
- 名前=キリル・フィルソフ(Kirill Firsov)
- 肩書き=セキュリティ会社FearsOff(フィアーズオフ)の共同創業者で、技術の責任者
- 拠点=アラブ首長国連邦のドバイ(本人のXのプロフィールより)
php2shell
Tomorrow is a helluva day. pic.twitter.com/M8ybQcrnlu
— Kirill Firsov (@k_firsov) 2026年10月21日
「php2shell(今回の穴につけられた呼び名)、明日はとんでもない1日になる」という一言と一緒に、この穴を使えば、よそのサイトのサーバー(サイトの中身を置いて動かしているコンピューター)を外から思いどおりに動かせてしまう様子が、動画で流されていました。
Xで「研究者が暴露した」と怒りを向けられているのは、主にこの投稿です。
その「明日」に徹夜で修正版を入れる運営の人や、楽しみにしていたゲームが止まる人にとっては、ひとごとのように面白がっている言葉にしか聞こえません。
フィルソフはその日の朝のうちに、動画と攻撃の手順を作ったのはCalif(カリフ)という会社とその研究者だ、と書き足しています。
Califは、今回の穴を見つけた会社の1つです。
その動画をどうやって手に入れたのかは、フィルソフ自身は書いていません。
穴を見つけた側の研究者が作った攻撃の動画が、修正版より先にXへ載り、300万回以上表示されてしまったわけです。
1年4か月前にも「破滅の日が来る」
フィルソフがこういう投稿をしたのは、これが初めてではありません。
2025年6月、多くのレンタルサーバーに入っているメールの画面「Roundcube(ラウンドキューブ)」に、彼が自分で見つけた重大な穴の修正版が出ました。
その3日後、フィルソフはXにこう書いています。
- 「この穴を突く攻撃プログラムは、もう闇サイトで売られている」
- 「まだ新しい版に入れ替えていない人は気の毒だ」
- 「破滅の日が来る。信じてくれ」
このときも、本来の約束の期間が終わる前に、穴のくわしい中身を自分で公開しています。
報道によると、本人は、守る側にも攻める側と同じ条件を与えるためだ、と理由を話していたそうです。
そしてこの穴を、2026年2月、アメリカ政府のサイバー部門が「実際に攻撃に使われている穴」の一覧に加えています。
今回の騒ぎの最中には、「闇で売らずにいてくれたんだから、最低でも何百万ドルはもらってほしい」という返信もつきました。
フィルソフの答えは「0(ゼロ)はどう?」の一言だけでした。
お金はいらないという意味にも、実際に1円ももらっていないという意味にも読めます。
前の件のとき、海外のIT報道は、こうした穴の攻撃プログラムに買い取り業者が最大5万ドル(日本円で700万円を超える額)を払う、というフィルソフの話を伝えていました。
闇で売ればお金になる穴を、ただで世の中に見せる。
お金の代わりに彼が手にしたのは、300万回を超える表示と、「あの動画の人」という名前だったのかもしれません。
「熱いうちにどうぞ」と配った3人組
4組目は、Xで名前の挙がった海外のハッカー3人組です。
21日の11時12分、そのうちの1人がXに、修正版が出る前のPHPを狙う攻撃の道具を自分たちのサイトに載せた、と投稿しました。
書き出しは「熱いうちにどうぞ…😈」で、最後に残りの2人の名前を挙げて「提供は俺と、この2人」と添えています。
責める声が届き始めると、言い分は変わっていきます。
- 「よく調べろ。俺たちが出したものは今回の件と関係ない、笑」
- 「俺たちのは、自分たちの実験の場の外では一度も動いていない」
アメリカのセキュリティ会社Recorded Future(レコーデッド・フューチャー)によると、この人はのちに、自分たちの道具が狙っていたやり方では、実際には攻撃が通らなかったと認めています。
ただ、修正版の前に「熱いうちにどうぞ」と配った投稿そのものは、本人のXに残ったままです。
3人組の別の1人は、22日の昼前に、日本から自分や家族への殺害予告が届いたと書きこみました。
そのうえで、「俺たち全員を攻撃してくれたコミュニティに感謝しろ」「まだ4つある。楽しみにしてろ」とまで投稿しています(何が4つなのかは書いていません)。
殺害予告が本当に届いたのかどうかは、本人がそう書いているだけで、ほかに確かめようがありません。
穴を見つけた会社Califのプロフィール
- 社名=Calif(カリフ)
- 何の会社か=ソフトの穴を探して直すのを手伝う、セキュリティ研究の会社
- 今回の穴を見つけたのは=Calif・OpenAI(ChatGPTの会社)・Wiz(セキュリティ会社)
- 穴の呼び名=php2shell(ピーエイチピー・トゥー・シェル)
Califは2026年8月に1つ目の穴を見つけてPHPの開発チームへ知らせ、2か月あまり、穴の中身を表に出さずに修正を待っていました。
アメリカの地元紙デザレット・ニュースによると、Califの研究者はOpenAIのAIの助けを借りて、PHPの中身を調べるうちにこの穴を見つけたそうです。
守ってきた秘密が最後に漏れた
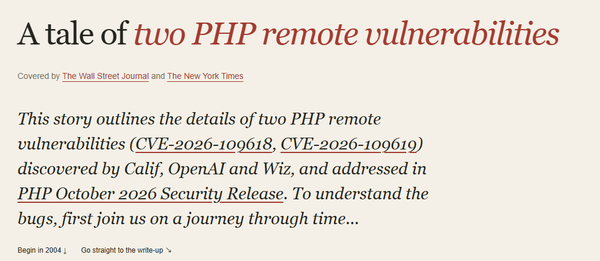
修正版が出た21日の夜、Califは公式のXで、穴のくわしい中身をまとめたページを公開しました。
php2shell – A tale of two PHP remote vulnerabilities:https://t.co/KEUVez9Zdl pic.twitter.com/WG1LB5pQIQ
— Calif (@calif_io) 2026年10月21日
そのページのタイトルのすぐ下には、「ウォール・ストリート・ジャーナルとニューヨーク・タイムズが報じた」という文言が掲げられています。
一方で、フィルソフが「Califが作った」と書いた攻撃の動画が、修正版より先に世界中へ出回ったことについては、このページの中では何も触れていません。
2か月あまり黙って守ってきたのに、最後の最後で、自分たちの研究者が作った動画まで外へ出てしまったわけです。
許せないのは直る前に漏らされたこと
Xには、怒る声への反論も出ています。
みんなが遊んでいる滑り台に亀裂があると教えた子を、悪者にしているようなものだ、という声です。
けれど、冒頭の「修正版リリース前に不正アクセスのやり方を漏洩した」という怒りの声も、亀裂を見つけたこと自体を責めているわけではありません。
許せないのは、修理の道具が届く前に、亀裂の場所を公園じゅうに言いふらしたことのほうです。
皆が使ってるPHPっていう基盤に穴が2箇所見つかりました。
アホ「あったよ✌️」
管理者「言うなし、明日秘密で直す予定だったのに」
悪い人「にっこり」
管理者「早めて23時にお薬出します」
悪い人「処方箋見ればどこが悪いのか分かるのでRTAします」
管理者「悪い人より先にお薬使ってくだしぁ」— 病兎@mcc (@YamitoChixi_mcc) 2026年10月22日
RTAは、ゲームをできるだけ早く攻略する遊び方のことです。
修正版(お薬)が出ると、悪い人はどこを直したか(処方箋)を見比べて、穴の場所を割り出せます。
だからこそ本来は、世界中の運営者が同じ時刻に修正版を受け取り、悪い人より先に入れ替えられるよう準備しておくはずでした。
今回は、21日の0時20分ごろから、予告の23時より少し早い22時半すぎに修正版が出るまでのほぼ丸1日、修正版はまだ無いのに、穴があることだけは知れ渡っていました。
そのあいだ、21日の昼すぎには保育園の連絡アプリのコドモンが全サービスを止め始め、ネットショップのBASEも翌朝まで止めると告知しています。
夜になると、ゲームやファンクラブのサイトも、念のために次々とメンテナンスに入りました。
止まったサービスがいつ戻るのか、私たちが慌ててやらなくていいことは何かは、PHP脆弱性ですべきことまとめ|個人ができる対策をわかりやすく解説にまとめています。
PingCAPの情報漏洩(DMMやPayPayの名前が出た件)や、サーバーを乗っ取られてFXの口座を勝手に操作されたお名前.comの不正アクセスも同じ週に騒がれましたが、どちらもPHPの穴とは別の件なので、混ぜて考えなくて大丈夫です。
ゲームの戻り方は運営ごとにばらばら
ウマ娘は22日の未明に、グランブルーファンタジーはその朝にメンテナンスを終えています。
一方で、ファイナルファンタジーXIVのように、22日の朝になっても再開の見通しを示していないところも残りました。
サービスは戻ってきても、前の夜に急に遊べなくなって、楽しみにしていた時間がつぶれたことは、もう取り戻せません。
漏れたせいで奪われた準備の1日
Xでは「23時にパッチ(修正版)を配布するのに、それに合わせて攻撃されるってどういうことなの?今弱いなら今攻撃されるんじゃないの?」と首をかしげる人もいました。
動画で攻撃が通ることは知れ渡っても、どこをどう突けばいいのかまで、誰もが分かるわけではありません。
どこをどう突けばいいのかは、修正版を見比べると分かってしまいます。
だから攻撃は、修正版が出た直後に一気に増えやすいんです。
漏れる前から攻撃の試みがあった
さらにゾッとするのは、Amazonのセキュリティ部門が、漏れるより4日も前の10月17日に、この穴を突こうとする攻撃の試みを見つけていたと、22日までに発表したことです。
その攻撃の試みは、Amazonが攻撃を集めるために置いた、おとりのサーバーに届いていたそうです。
攻撃してきた側が、どうやって公表前に穴の情報を手に入れたのかはまだ分からないと、Amazon自身が書いています。
穴のことを、ごく一部の誰かはすでに知っていた。
そこへ「本物だ」というお墨付きと、攻撃が通る動画が加わり、まだ知らなかった大勢の悪い人たちにまで、修正版より先に穴の存在が知れ渡ってしまいました。
穴を見つけたCalifのトップのタイ・ズオンは、デザレット・ニュースの取材に、Xにいる誰かが修正版を手に入れてAIにかけ、攻撃のやり方を投稿するかもしれない、そうなれば大混乱になる、と話していました。
実際には、修正版が出るのを待たずに、攻撃の道具を配る人まで現れています。
その結果、運営の人たちは、本来の公開日に向けて落ち着いて修正版に備えるはずだった1日を失いました。
漏らした側は謝ったのか
では、修正版より先に穴の話をばらした人たちは、そのあと何か説明したのでしょうか。
22日の昼の時点で、4組と、動画に名前の出たCalifの動きはこうです。
- 掲示板に書きこんだ匿名の投稿者=書きこみは消されたと報じられたが、名乗り出ての説明は見当たらない
- watchTowr=修正版が出た夜に、Califに「発見おめでとう」と投稿。確認の投稿への謝罪は見当たらない
- フィルソフ=動画の投稿を消さずに残したまま
- 3人組=「関係ない」と言い、日本から殺害予告が来たと訴え、「まだ4つある」と予告
- Calif=解説ページを公開したが、動画が出回ったことへの説明は見当たらない
watchTowrは、自社のサービスを使っているお客さんの会社にだけは、攻撃を防ぐ仕組みを修正版より先に配っていた、とも書いています。
自分のお客さんは先に守っておきながら、世の中には修正版より前に「本物だ」とだけ知らせていたわけです。
フィルソフは21日の朝にも、AIがPHPの中にさらに別の欠陥を見つけたので近いうちにまた整理番号が出る、と投稿しました。
直し方は、アプリをPHP以外で書き直すことだ、これは冗談ではない、とまで添えています。
約束を破ってもペナルティはない
では、修正版の前に穴の話をばらした人たちに、何かペナルティはあるのでしょうか。
22日の昼までに、PHPの開発チームが誰かを名指しして処分すると発表した様子はありません。
そもそも、修正版の公開日まで黙っておく約束は、法律で決まったものではなく、穴を見つけた人と直す人とのあいだの取り決めです。
Linuxを配る団体などが穴の知らせを前もって受け取る連絡網にも決まりはありますが、漏らした人に求められるのは、届け出と原因の報告までです。
罰則は書かれていません。
約束を破った人が失うのは信用だけで、次から大事な話を教えてもらえなくなるかもしれない、というところまでです。
22日の昼の時点で、修正版より先に穴の話をばらした人たちのうち、止まったゲームやサイトを待っていた人たちに謝った人は、だれひとりいません。
あの日の「誰がこんなことを」という怒りが向かう先は、はじめからこの人たちだったのではないでしょうか。